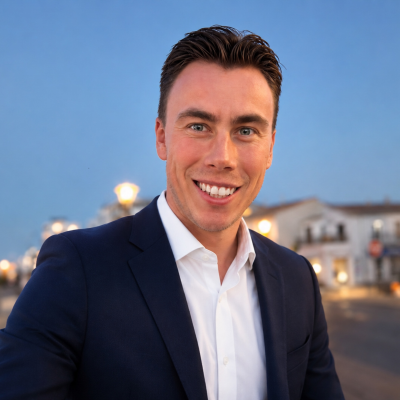
Christian Bunse
Business Relationship Manager Risikocontrolling HELABA Landesbank Hessen-ThüringenBig Idea Day
4:00 PM Table 1 | Organisatorische Herausforderungen und Change Management bei der Einführung neuer KI-Technologien
Check out the incredible speaker line-up to see who will be joining Christian.
Download The Latest AgendaIn Partnership With:


©2026 IQPC. All rights reserved.
Imprint:
Company information according to § 5 Telemediengesetz
IQPC Gesellschaft für Management Konferenzen mbH
Address: Rosenstrasse 2, 10178 Berlin, Germany
Tel: 49 30 52 001 534
E-mail: info@iqpc.de
Registered at: Amtsgericht Charlottenburg, HRB 76720
VAT-Number: DE210454451
Management: Torben Haagh, Richard A. Worden, Michael R. Worden
Impressum:
Firmeninformationen entsprechend § 5 Telemediengesetz
IQPC Gesellschaft für Management Konferenzen mbH
Adresse: Rosenstrasse 2, 10178 Berlin, Germany
Telefonnummer: 030 52001534
Email Adresse: info@iqpc.de
Registereintragungen: Amtsgericht Charlottenburg HRB 76720
Umsatzsteuer- Indentifikationsnummer DE210454451
Geschäftsführung: Torben Haagh, Richard A. Worden, Michael R. Worden


